Sahte bahis giriş sayfaları nasıl anlaşılır?
Son güncelleme:
Sahte bir giriş sayfası çoğu zaman görünüşüyle değil, adresiyle, sizden istediği bilgilerle ve sizi nasıl yönlendirdiğiyle ele verir. Tasarım birebir kopyalanabildiği için logoya, renklere veya giriş kutusunun yerine güvenmek yanıltıcıdır. Aşağıda bir bahis giriş sayfasının taklit olabileceğini gösteren işaretleri ve bilgilerinizi girdiyseniz atmanız gereken adımları topladık.
Görünüş neden kanıt değildir?
Bir web sayfasının HTML ve görsellerini kopyalamak birkaç dakikalık iştir. Bazı oltalama araçları bunun da ötesine geçer: Gerçek siteyle sizin aranıza girerek sayfayı canlı olarak aktarır, böylece gördüğünüz her şey gerçeğiyle aynı olur, fakat yazdığınız parola ve kodlar arada duran sunucudan geçer. Bu yüzden "sayfa aynı görünüyor" düşüncesi hiçbir şeyi doğrulamaz. Belirleyici olan, sayfanın hangi alan adında çalıştığı ve oraya nasıl ulaştığınızdır.
Adres çubuğundaki işaretler
- Marka adı yanlış yerde: "herobet" kelimesi alan adının kendisinde değil, alt alan adında ya da adresin yol kısmında geçiyorsa (örneğin giris-sayfasi.xyz/herobet) sayfa o markaya ait değildir.
- Fazladan kelimeler: "-giris", "-guncel", "-yeni", "-destek" gibi eklerle kurulmuş alan adları, taklitçilerin sık kullandığı kalıplardır. Bu eklerin olması tek başına sahtelik kanıtı değildir, ama daha dikkatli kontrol gerektirir.
- Zincirleme yönlendirme: Tıkladığınız bağlantı sizi birkaç farklı adresten geçirip son bir sayfaya bırakıyorsa, son adresi ayrıca kontrol edin. Mesajdaki adres ile açılan sayfanın adresi farklı olabilir.
- Sertifika uyarısı: Tarayıcının "bağlantınız gizli değil" türünde bir uyarı vermesi açık bir durma işaretidir. Uyarıyı geçip devam etmeyin.
Adresi adım adım okumanın yolu giriş adresi doğrulama rehberinde ayrıntılı olarak anlatılıyor.
Formun sizden istedikleri
Bir giriş ekranı normalde kullanıcı adı veya e-posta ile parola ister; hesabınızda iki adımlı doğrulama açıksa ayrıca tek kullanımlık bir kod sorabilir. Aşağıdakiler ise giriş adımında beklenmeyen taleplerdir:
- Kart numarası, son kullanma tarihi veya CVV kodu
- T.C. kimlik numarası ve kimlik fotoğrafı, özellikle "hesabınızı açmak için" gerekçesiyle
- Bankanızdan ya da operatörünüzden gelen SMS doğrulama kodu
- E-posta hesabınızın parolası
- Telefona "destek uygulaması" veya uzaktan erişim programı kurmanız
Bu bilgileri isteyen bir giriş sayfası, hangi tasarımla karşınıza çıkarsa çıksın, durmanız gereken noktadır. Kimlik doğrulama veya ödeme işlemleri gerçek bir platformda da istenebilir, ancak bunlar giriş yaptıktan sonra, hesabınızın içindeki ayrı bölümlerde yapılır; giriş formuna eklenmiş bir kart alanı ya da "parolanızla birlikte banka kodunuzu da yazın" talebi olağan bir akış değildir. Aynı şekilde, giriş yapmadan önce sizden bir uygulama indirmenizi isteyen sayfalara da şüpheyle yaklaşın.
Sayfanın davranışındaki ipuçları
Sahte sayfalar genellikle yalnızca giriş ekranını taklit eder; geri kalan kısım yarım bırakılır. Şu ayrıntılara bakın:
- Çalışmayan bağlantılar: Alt bilgideki "Hakkımızda", "Kurallar" veya "Gizlilik" bağlantıları hiçbir yere gitmiyor ya da hepsi aynı giriş ekranına dönüyor.
- Acele ettiren pencereler: "Hesabınız 30 dakika içinde kapatılacak" veya "bakiyenizi kaybetmemek için hemen giriş yapın" gibi geri sayımlar.
- Parola yöneticisinin sessiz kalması: Kayıtlı parolanızı daha önce doğru adreste otomatik dolduran parola yöneticisi bu sayfada hiçbir şey önermiyorsa, alan adı farklı olabilir. Bu, en güvenilir uyarılardan biridir.
- Giriş sonrası tuhaflık: Parolayı yazdıktan sonra "sistem hatası" mesajı alıp başka bir sayfaya atılmanız veya canlı destek penceresinin sizi hemen bir Telegram hesabına yönlendirmesi.
Sahte sayfaya nasıl yönlendiriliyorsunuz?
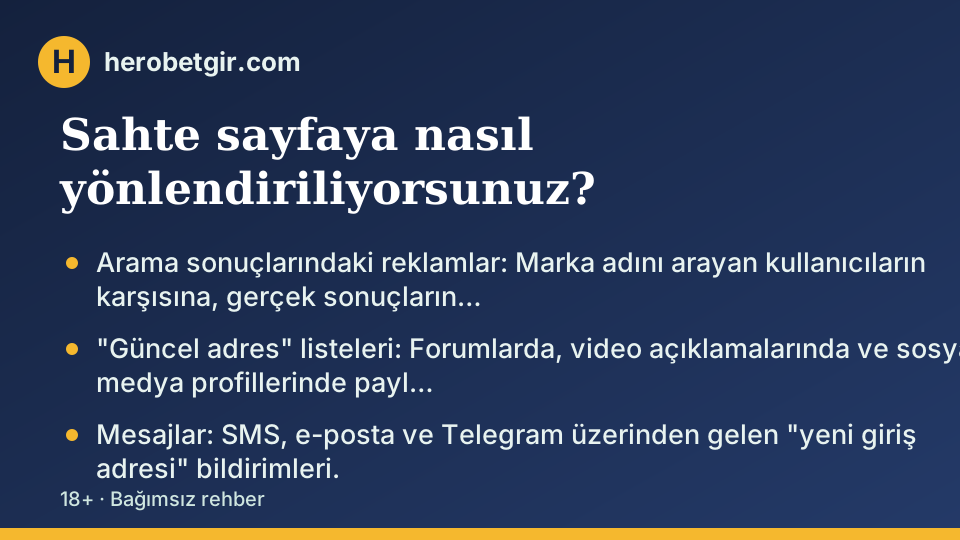
Bir sahte sayfayla karşılaşmanın yolu çoğu zaman sayfanın kendisinden daha çok şey anlatır. Taklit sayfalar kendiliğinden bulunmaz; birilerinin sizi oraya göndermesi gerekir. En sık görülen yönlendirme yolları şunlardır:
- Arama sonuçlarındaki reklamlar: Marka adını arayan kullanıcıların karşısına, gerçek sonuçların üstünde çıkan reklam bağlantıları satın alınabilir. Reklamın görünen adresi ile tıkladığınızda açılan adres farklı olabilir.
- "Güncel adres" listeleri: Forumlarda, video açıklamalarında ve sosyal medya profillerinde paylaşılan adres listeleri, kimin tarafından ve hangi amaçla hazırlandığı belli olmayan kaynaklardır.
- Mesajlar: SMS, e-posta ve Telegram üzerinden gelen "yeni giriş adresi" bildirimleri. Bu kalıpların örnekleri oltalama mesajları yazımızda.
- Sahte uygulama bağlantıları: Resmî uygulama mağazası dışından indirilmesi istenen dosyalar, bir giriş ekranını uygulama kılığında sunabilir ve cihazdaki bilgilere erişim isteyebilir.
Bu kanallardan gelen bir bağlantıyla açılan sayfada, görünüş ne kadar tanıdık olursa olsun, giriş yapmadan önce adres kontrolünü eksiksiz yapın.
Belirtileri bir arada değerlendirin
| Gördüğünüz | Olası anlamı | Ne yapmalı |
|---|---|---|
| Marka adı alt alan adında | Sayfa başka bir alan adı sahibine ait | Sayfayı kapatın |
| Girişte kart bilgisi istenmesi | Ödeme bilgisi toplama girişimi | Hiçbir alanı doldurmayın |
| Parola yöneticisi doldurmuyor | Alan adı kayıtlı adresle eşleşmiyor | Adresi elle kontrol edin |
| Sertifika uyarısı | Bağlantı doğrulanamıyor | Uyarıyı geçmeyin |
Bilgilerinizi girdiyseniz
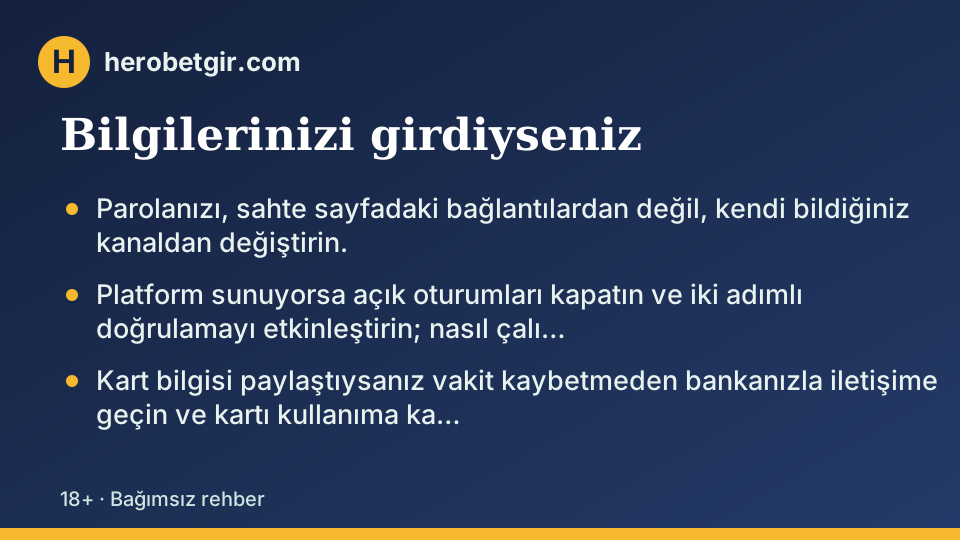
Şüpheli bir sayfaya parola yazdığınızı fark ettiyseniz hızlı davranmak zararı sınırlar:
- Parolanızı, sahte sayfadaki bağlantılardan değil, kendi bildiğiniz kanaldan değiştirin. Aynı parolayı başka hesaplarda da kullanıyorsanız onları da değiştirin.
- Platform sunuyorsa açık oturumları kapatın ve iki adımlı doğrulamayı etkinleştirin; nasıl çalıştığını iki adımlı doğrulama rehberinde anlattık.
- Kart bilgisi paylaştıysanız vakit kaybetmeden bankanızla iletişime geçin ve kartı kullanıma kapatın.
- E-posta hesabınızın parolasını da değiştirin, çünkü parola sıfırlama bağlantıları oraya gider.
- Sonraki günlerde hesap hareketlerini, kayıtlı e-posta ve telefon bilgilerinin değiştirilip değiştirilmediğini kontrol edin. Saldırganlar hesabı ele geçirdikten sonra ilk iş olarak bu bilgileri kendi bilgileriyle değiştirmeye çalışır.
Her hesap için ayrı ve uzun bir parola kullanmak, böyle bir sızıntının diğer hesaplarınıza yayılmasını önler. Bunun pratik yolu güçlü parola ve parola yöneticisi yazımızda.
Görsel özet
6 özet kartını göster
Sık sorulan sorular
Sahte sayfa gerçeğiyle birebir aynı görünebilir mi?
Evet. Sayfa kodu ve görselleri kolayca kopyalanabilir; bazı oltalama araçları gerçek sayfayı araya girerek canlı olarak da gösterebilir. Bu yüzden görünüşe değil, adres çubuğundaki alan adına ve sayfaya nasıl ulaştığınıza bakmak gerekir.
Giriş ekranında kart bilgisi istenmesi normal mi?
Hayır. Bir giriş ekranı kullanıcı adı ve parola, hesapta iki adımlı doğrulama açıksa tek kullanımlık bir kod ister. Giriş adımında kart numarası, CVV, banka SMS kodu veya e-posta parolası istenmesi güçlü bir sahtelik işaretidir.
Sahte sayfaya parolamı yazdım, ne yapmalıyım?
Parolanızı kendi bildiğiniz kanaldan hemen değiştirin, aynı parolayı kullandığınız diğer hesapları da güncelleyin, mümkünse iki adımlı doğrulamayı açın ve kart bilgisi paylaştıysanız bankanızı arayarak kartı kapattırın.